
Eine Maschine lesen ist nicht eine Maschine steuern: Ihr KI-Agent will Schreibrechte in der Fertigung
Die Demonstration läuft immer gut.
Ein Agent beobachtet eine Linie. Er bemerkt, dass eine Spindel mehr Strom zieht als im Vormonat beim selben Teil, gleicht das mit dem Werkzeugwechsel-Protokoll ab und schließt daraus, dass das Werkzeug verschlissen ist. Er schreibt einen klaren, gut begründeten Absatz, der das erklärt. Alle im Raum sind sich einig: Der Absatz stimmt.
Dann stellt jemand die Frage, die das Meeting beendet. Gut — kann er den Werkzeugkorrekturwert auch selbst ändern?
Und die ehrliche Antwort lautet in den meisten Fällen nicht "noch nicht, aus Sicherheitsgründen". Die ehrliche Antwort lautet: Niemand im Raum weiß, über welche Leitung der Befehl liefe, was die Maschine zurückmelden würde und wessen Name anschließend darunter stünde. Der Agent hat gelesen. Lesen und Steuern sind nicht zwei Einstellungen derselben Sache.
Dieser Artikel handelt von dieser Lücke — denn 2026 ist das Jahr, in dem die Branche beschlossen hat, sie zu überschreiten, ohne sie vorher zu vermessen.
Schreibrechte werden vorausgesetzt
Hier der diagnostische Satz, und er lohnt sich zum Mitnehmen:
Wenn niemand benennen kann, über welchen Übertragungsweg der Befehl die Software verlässt, mit welchem Ursachencode er zurückkommt und wessen Name darunter steht — dann hat der Agent keine Schreibrechte. Er hat eine Demo.
Das Fehlermuster heißt: Schreibrechte werden vorausgesetzt. In Roadmaps steht es als Punkt für Phase zwei, meist als "den Regelkreis schließen", und wird kalkuliert, als wäre es ein Software-Feature. Ist es nicht. Es ist ein anderes Produkt — mit anderer regulatorischer Oberfläche, anderem Gespräch mit dem Versicherer und anderem Kreis von Menschen, die zustimmen müssen.
Das Argument dieses Artikels ist nicht, dass Agenten von Maschinen ferngehalten gehören. Es ist, dass die Frage, ob Software Anlagen bedienen darf, längst geklärt war, bevor irgendjemand "Agent" sagte — und die Klärung ist kein Ja und kein Nein. Sie ist eine Struktur mit Normnummern. Das meiste, was die KI-Branche gerade erfindet, ist eine schlechtere Fassung von etwas bereits Aufgeschriebenem.
Das Argument kommt hundert Jahre zu spät
Die Prozessindustrie hat nicht darüber gegrübelt, ob Software ein Ventil bewegen darf. Sie hat eine geschichtete Antwort gebaut und anschließend normiert.
Die Schichten haben Namen. In ISA-95 und IEC 62264 — im Gespräch: das Purdue-Modell — ist Ebene 0 der Prozess selbst, also Ventile, Antriebe, Motoren. Ebene 1 erfasst und stellt: Das ist die SPS, also das, was die Maschine tatsächlich führt. Ebene 2 ist die Leitebene: Bilder, Alarmserver, das Fenster des Bedieners auf die Anlage. Ebene 3 ist die Betriebsführung, wo die Produktionssteuerung sitzt. Ebene 3.5 ist die Grenze zwischen IT und OT. Ebene 4 ist das Geschäft.
Befehle laufen nach unten. Sie springen nicht. Eine Anweisung, die auf Ebene 3 oder in irgendetwas Cloud-Förmigem entsteht, überquert die Ebene-3.5-Grenze des Kunden und erreicht die physische Welt nur über die SPS — und die darf sie ablehnen.
Daneben, und bewusst nicht Teil davon, sitzt die Sicherheitseinrichtung. IEC 61511 ist bei der Trennung deutlich: Das betriebliche Leitsystem und das sicherheitsgerichtete System "shall be designed to be separate and independent to the extent that the functional integrity of the SIS is not compromised" — getrennt und unabhängig. Unabhängig heißt unabhängig. Die Sicherheitseinrichtung ist zertifiziert, sie gehört jemand anderem, und sie gewinnt immer.
Dazu gehört eine Zahl, die mehr Aufmerksamkeit verdient, als sie bekommt. Nach IEC 61511 darf einem Leitsystem, das nicht selbst nach dieser Norm gebaut ist, höchstens eine Risikoreduktion um den Faktor zehn zugerechnet werden. Das ist die Obergrenze dafür, wie viel Sicherheitsgutschrift gewöhnliche Leitsoftware beanspruchen darf. Ein Agent ist gewöhnliche Leitsoftware. Er bekommt keine bessere Zahl dafür, dass er klug ist.
Der richtige Rahmen für "darf der Agent handeln" ist also kein philosophischer. Er lautet: In welcher Ebene sitzt er, was darf die Ebene darunter verweigern, und welche zertifizierte Einrichtung überstimmt beide.
These eins: Lesen und Steuern sind verschiedene Produkte
Man betrachte, was sich in dem Moment ändert, in dem Software senden statt empfangen darf.
Liest ein System, erzeugt eine falsche Antwort ein falsches Bild. Jemand bemerkt es, oder eben nicht. Der Preis bemisst sich in schlechten Entscheidungen und verlorenem Vertrauen. Schreibt ein System, erzeugt eine falsche Antwort einen bewegten Aktor. Der Preis bemisst sich in Ausschuss, in einem ungeplanten Stillstand, in einer beschädigten Spindel — und in dem Fall, den alle sorgfältig nicht aussprechen: darin, dass jemand neben der Maschine steht, wenn sie anläuft.
Dieser Unterschied strahlt in Bereiche aus, die mit Technik nichts mehr zu tun haben.
Er verändert die rechtliche Oberfläche. Die EU-Maschinenverordnung 2023/1230, anwendbar ab Januar 2027, behandelt vernetzte Geräte in Anhang III unmittelbar. Das Anschließen eines Fernzugriffsgeräts, das mit der Maschine kommuniziert, darf zu keiner gefährlichen Situation führen. Sicherheitsrelevante Software und Daten sind gegen Verfälschung zu schützen. Und die Maschine "shall collect evidence of a legitimate or illegitimate intervention" — Eingriffe sind nachweisbar zu erfassen, mit einem Protokoll, das fünf Jahre aufbewahrt wird. Die Verordnung bindet den Maschinenhersteller, nicht den Softwareanbieter. Aber der Hersteller wird eine Meinung dazu haben, was Sie an seine Maschine angeschlossen haben, und nach dem Fünfjahresprotokoll wird Ihr Kunde Sie irgendwann fragen.
Er verändert die betriebliche Oberfläche, und in Deutschland verändert er sie deutlich. Eine personenbezogene Aufzeichnung darüber, wer was befohlen hat, ist mit hoher Wahrscheinlichkeit mitbestimmungspflichtig nach § 87 Abs. 1 Nr. 6 BetrVG. Erfasst sind technische Einrichtungen, die "dazu bestimmt sind, das Verhalten oder die Leistung der Arbeitnehmer zu überwachen". Die Rechtsprechung ist mit dem naheliegenden Ausweg unfreundlich: Es genügt, dass die Einrichtung objektiv geeignet ist, Verhalten oder Leistung zu überwachen. Die Absicht ist nicht der Maßstab. Dasselbe Protokoll, auf das sich Ihre Unfalluntersuchung stützt, ist damit das Artefakt, bei dem Ihr Betriebsrat mitbestimmt — zwei Anforderungen, die aus entgegengesetzten Richtungen kommen und von jemandem zusammengeführt werden müssen.
Und er verändert die Haftungs- und Versicherungsfrage auf eine Weise, die niemandes Lieblingsfolie ist.
Nichts davon spricht gegen Steuerungsfähigkeit. Es spricht dagegen, dass "Schreiben kommt in Phase zwei" ein Satz über Software sei.
These zwei: Jede Leitplanke, die gerade erfunden wird, hat längst eine Normnummer
Das Auffälligste daran, die Agenten-Literatur des Jahres 2026 neben den Normen der industriellen Leittechnik zu lesen, ist, wie viel davon Wiederentdeckung ist.
Die KI-Welt hat sich dieses Jahr auf eine Grenze verständigt: Agenten dürfen frei untersuchen, aber ein Mensch genehmigt alles, was die Produktion verändert. Vorgestellt wird das als schwer erkämpfte Einsicht über Autonomie. Es ist, mehr oder weniger genau, Select-before-operate — ein in IEC 61850 normiertes Muster, ebenso in DNP3 und in IEC 60870-5-104 als Auswahl und anschließende Ausführung, beantwortet mit positiver oder negativer Bestätigung. Mit Zeitüberwachung und Abschlussschritt. Die Auswahl reserviert das Betriebsmittel, sodass ein zweiter, widersprechender Befehl abgewiesen und nicht verschachtelt wird.
Die KI-Welt spricht von "Guardrail-Agenten", die riskante Handlungen blockieren und eskalieren. Die Leittechnik nennt das Vier-Augen-Freigabe, sie ist Anforderung in IEC 62443-3-3, und die Leitsysteme liefern sie seit zwanzig Jahren unter Namen wie "verified write" aus: Eine Person führt aus, eine zweite zeichnet — und, das geht bei der Übersetzung meist verloren, die zweite darf ablehnen. Sie gegenzeichnet nicht. Sie entscheidet.
Die KI-Welt diskutiert "Konfidenzschwellen" und was der Agent tun soll, wenn er unsicher ist. Die Leittechnik stellt die nüchternere Frage: Taugen die Daten überhaupt? NAMUR NE 107 gibt Feldgeräten vier Statussignale — Ausfall, Funktionskontrolle, außerhalb der Spezifikation, Wartungsbedarf. Ein Messwert aus einem Gerät im Zustand Ausfall oder Funktionskontrolle darf keinen Befehl rechtfertigen, unabhängig davon, wie zuversichtlich sich irgendetwas weiter oben fühlt. Auch die Protokolle tragen das: Die Statuscodes von OPC UA lauten Good, Uncertain und Bad, wobei Bad ausdrücklich "nicht verwendbar" bedeutet, und sourceTimestamp wird so nah wie möglich an der Quelle gesetzt, damit Veraltung messbar und nicht bloß vermutet ist.
Und der schwächste Punkt der KI-Welt — was geschieht, wenn die Handlung abgelehnt wird — ist genau der, an dem die Leittechnik am stärksten ist.
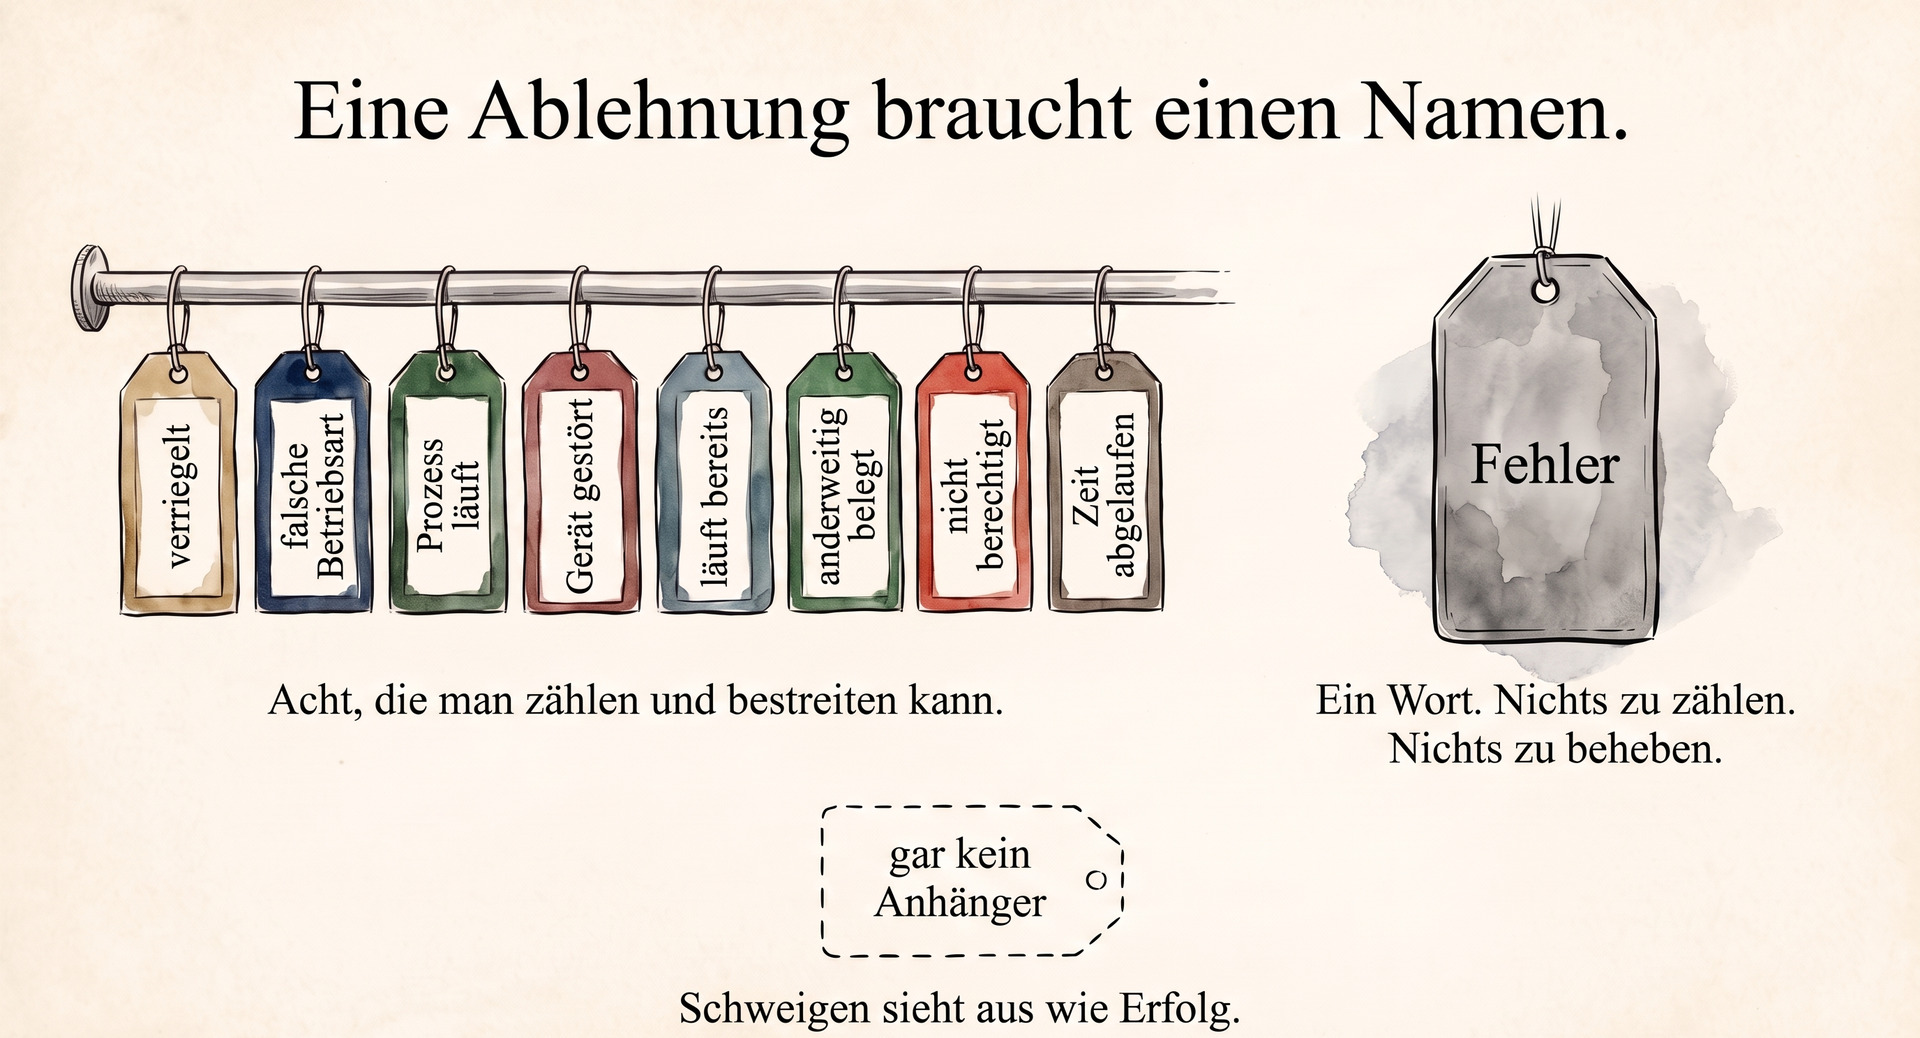
Das ist die Einzelheit, die ich Lesenden am liebsten mitgeben möchte, denn sie ist klein und sie entscheidet. In ausgereiften Industrieprotokollen ist eine Ablehnung aufgezählt. IEC 61850 führt eine feste Ursachenliste: durch Verriegelung blockiert. Durch Betriebsart blockiert. Durch den Prozess blockiert. Durch den Gerätezustand blockiert. Befehl bereits in Ausführung. Von einem anderen Client belegt. Keine Zugriffsberechtigung. Zeitgrenze überschritten. DNP3 hat seine eigene: TIMEOUT, LOCAL, NOT_AUTHORIZED, ALREADY_ACTIVE, AUTOMATION_INHIBIT.
Eine Ablehnung aus einer festen Liste lässt sich zählen, alarmieren, über die Zeit auswerten und bestreiten. Eine Freitext-Ablehnung — schlimmer noch: ein stilles Nichtstun — lässt das nicht zu. Fragen Sie jeden Anbieter, der Ihnen einen Agenten vorstellt, nach seinem Ablehnungs-Vokabular. Ist die Antwort eine Zeichenkette, ist der Regelkreis nicht geschlossen; er ist offen und angemalt.
Dann die Rückmeldung. Ein Befehl ist nicht fertig, wenn er gesendet ist. Das ausgereifte Muster ist eine Rücklesung mit Zeitüberwachung: Das Symbol zeigt "in Ausführung", bis der Zustand der Maschine selbst die Änderung bestätigt, und trifft die Bestätigung nicht innerhalb einer je Betriebsmittel gesetzten Frist ein, ist das ein Widerspruch — und ein Widerspruch ist ein Alarm. Man beachte, was hier nicht geschieht: Die Leitebene fährt das Betriebsmittel nicht irgendwohin Sicheres. Das Einnehmen einer neutralen Stellung im Fehlerfall ist Aufgabe der SPS. Die Ebene darüber hebt die Hand und sagt: Die Anlage war nicht meiner Meinung.
These drei: Der begrenzende Faktor ist der letzte Meter
Hier die Tatsache, die mehr Agenten-Roadmaps zum Einsturz bringt als jede andere, und sie passt in einen Satz aus einer öffentlichen Spezifikation.
MTConnect — das Protokoll, das ein sehr großer Teil vernetzter Werkzeugmaschinen spricht und das hinter einer enormen Menge der Werkstattdaten steht, die derzeit in Modelle fließen — sagt in Teil 1, Version 2.2, Abschnitt 5.1:
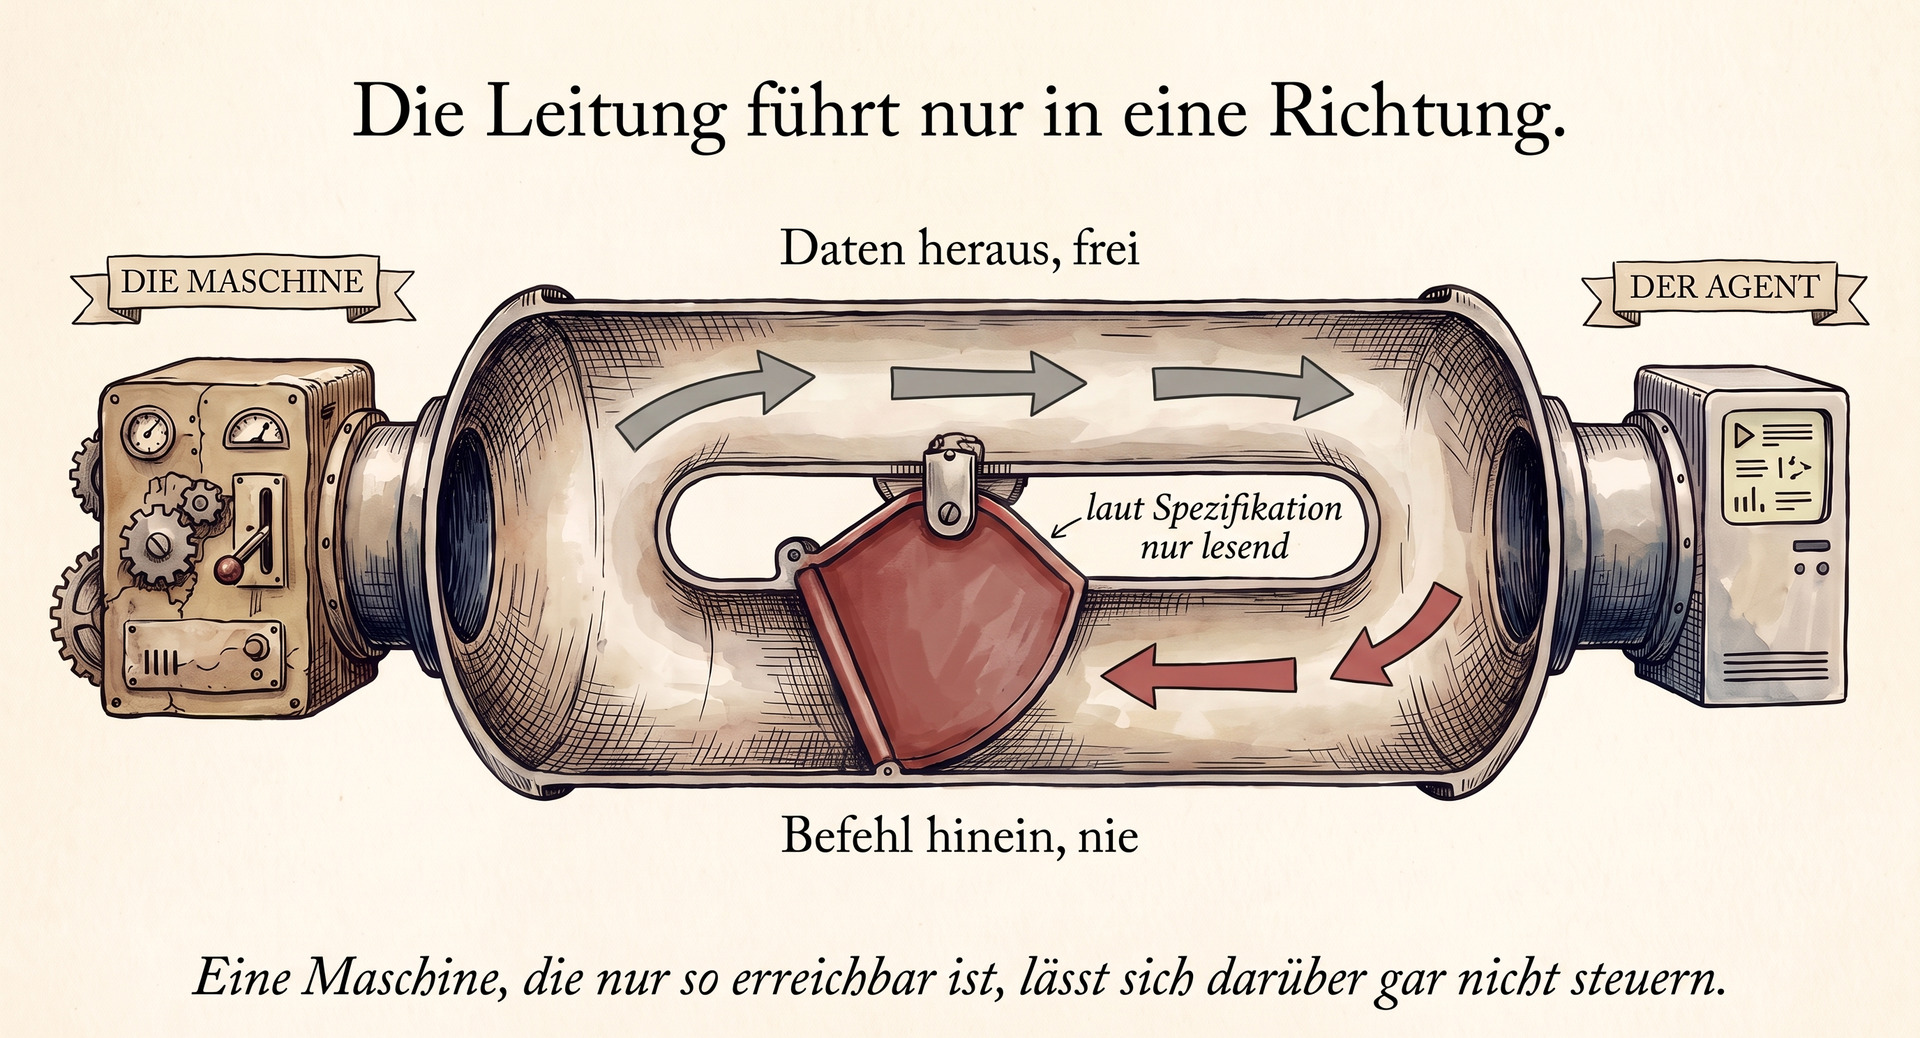
"the API is read-only and does not produce any side effects on the agent or the equipment."
Nur lesend. Nicht "standardmäßig nur lesend", nicht "nur lesend, sofern nicht anders eingerichtet". Eine Maschine, die ausschließlich über MTConnect erreichbar ist, kann darüber überhaupt nicht gesteuert werden. Nicht von einem Menschen, nicht von einem Agenten, nicht vom besten je trainierten Modell.
Eine solche Maschine zu steuern erfordert einen zweiten Kanal — OPC UA, eine Hersteller-Schnittstelle, einen direkten Weg zur SPS — mit eigener Authentifizierung, eigenen Berechtigungen, eigener Netzexposition und einem eigenen Gespräch mit dem Gewährleistungsgeber. Eine gesonderte Integration: gesondert kalkuliert, gesondert bezahlt und häufig gesondert vom Maschinenbauer abgelehnt.
Das meine ich mit dem letzten Meter. Alles davor — Modell, Schlussfolgerung, Orchestrierung, der schön begründete Absatz über das verschlissene Werkzeug — ist die leichte Hälfte, und die lässt sich vorführen. Der letzte Meter ist eine Frage je Maschine, je Protokoll, je Vertrag, und die Antwort lautet für eine konkrete Maschine oft schlicht nein.
Selbst dort, wo ein Schreibweg besteht, ist er enger als erwartet. OPC UA bietet eine Maschine nicht als ein einziges Ja-oder-Nein an. UserAccessLevel und UserWriteMask schränken Schreibrechte je Benutzer und je Knoten ein. Die Dienstfehler sind spezifisch — Bad_UserAccessDenied ist ein anderes Problem als Bad_NotExecutable, und ein Agent, der beide zu "fehlgeschlagen" zusammenfasst, hat genau die Information weggeworfen, die einer Fachkraft sagen würde, welches von beiden zu beheben ist. Die Norm verlangt außerdem, dass ein Schreibzugriff, der den Systemzustand ändert, "shall generate an audit event" — ein Auditereignis erzeugt. Der Prüfpfad ist also kein optionales Zubehör, das man anschraubt; er gehört zum Vertrag des Protokolls.
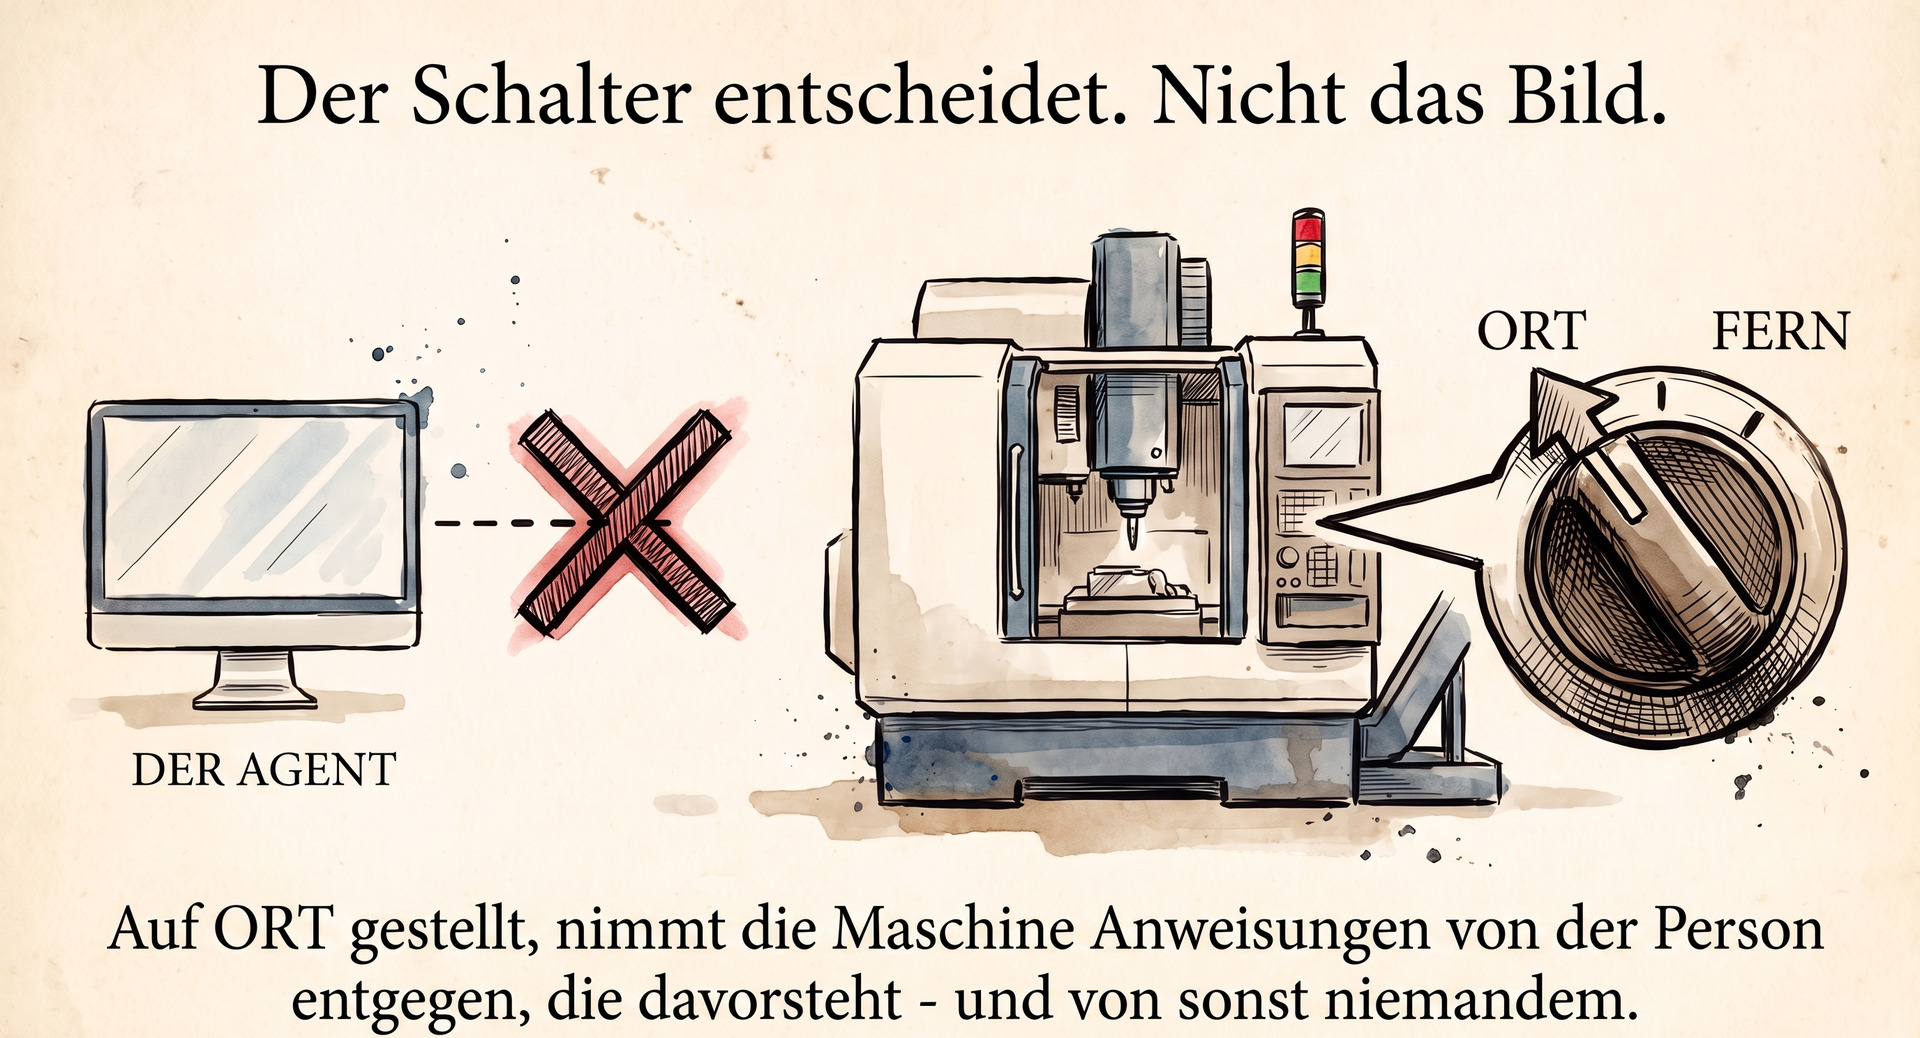
Und über allem sitzt ein Stück Hardware, mit dem keine Software verhandelt: der Wahlschalter an der Maschine. Auf Ort gestellt, nimmt die Maschine Anweisungen von der Person entgegen, die davorsteht, und von sonst niemandem — und in einem ordentlich gebauten System versagt das ferne Bild nicht rätselhaft, sondern legt die Bedienung still und sagt warum, denn die Ablehnung hat einen Namen.
Die deutschen Quellen sind die klarsten, und sie handeln nicht von KI
Das beste öffentlich zugängliche Schriftstück darüber, wie Fernbefehle sich verhalten müssen, stammt nicht aus der KI-Branche und erwähnt Agenten an keiner Stelle. Es ist deutsch, es handelt von Fernwartung, und es liegt seit 2023 vor.
Die DGUV Information FBHM-133, Sichere Fernwartung von Maschinen, veröffentlicht am 31. Juli 2023, benennt die Rangfolge ohne Umschweife:
"Not-Halt und Sicherheitsfunktionen haben stets Vorrang vor Fernwartungs-Befehlen."
Stets. Und die Folgerung, an der jede Agenten-Roadmap gemessen werden sollte:
"Das Aussetzen oder Rücksetzen von Sicherheitsfunktionen … darf nicht aus der Ferne möglich sein."
Nicht "sollte eingeschränkt werden". Darf nicht möglich sein.
Der Rest des Dokuments liest sich wie ein Lastenheft, das jemand den Agenten-Anbietern hätte geben sollen. Befehle, die für Personen vor Ort eine unerwartete Gefährdung auslösen können — genannt wird das Einschalten eines Antriebs —, "sollten technisch unterbunden werden": technisch verhindert, nicht bloß per Richtlinie missbilligt. Eine Fernsitzung wird von der Bedienseite aus angestoßen und an der Maschine bestätigt, das heißt: Ein Mensch auf der Fläche willigt ein, bevor aus der Ferne etwas geschieht. Konten sind persönlich, denn eine Handlung unter einem gemeinsamen Dienstkonto lässt sich nicht untersuchen. Protokolle werden zentral geführt und außerhalb der Reichweite der fernzugreifenden Partei — ein Prüfpfad, den die handelnde Partei ändern kann, ist kein Prüfpfad. Sitzungen sind zeitlich begrenzt. Und die Maschine zeigt sichtbar an, dass ein Fernzugriff aktiv ist, damit niemand ahnungslos an sie herantritt.
Lesen Sie diese Liste noch einmal als Prüfliste für einen autonomen Agenten und beachten Sie, wie viel davon die gängige Praxis nicht erfüllt.
Daneben stehen die fünf Sicherheitsregeln aus DIN VDE 0105-100 und DGUV Vorschrift 3, in ihrer festen Reihenfolge: Freischalten. Gegen Wiedereinschalten sichern. Spannungsfreiheit feststellen. Erden und Kurzschließen. Benachbarte, unter Spannung stehende Teile abdecken oder abschranken.
Software vertritt keine einzige davon. Die amerikanische Formulierung desselben Grundsatzes ist noch schroffer und eignet sich, um Zweifelnde schnell zu überzeugen — OSHA 29 CFR 1910.147: "Push buttons, selector switches and other control circuit type devices are not energy isolating devices." Taster und Wahlschalter sind keine Trennvorrichtungen.
Ein Software-"Aus" ist keine Freischaltung. Es war nie eine. Ein Bild darf eine anderswo von einer Elektrofachkraft dokumentierte Freischaltung anzeigen; es erzeugt keine und es kann keine aufheben. Ein Produkt, das eine Fernanweisung Betriebsmittel wieder unter Spannung setzen lässt, die jemand für Arbeiten freigeschaltet hat, ist kein Produkt mit einem Fehler. Es ist etwas grundlegend anderes und sehr viel Schlimmeres.
Was ein Agent in dem Moment erbt, in dem er sich meldet
Es gibt ein weiteres Regelwerk, das unangekündigt eintrifft und Teams spät erwischt: Wenn Ihr Agent Alarme auslöst, ist er einer Disziplin mit veröffentlichten Kennzahlen beigetreten.
ISA-18.2 und IEC 62682 bestimmen einen Alarm als Hinweis auf einen Zustand, der eine Reaktion erfordert — dieser Zusatz ist die ganze Norm in drei Worten. Die Zielwerte, nicht verbindlich, aber weithin verwendet, sind konkret: etwa ein bis zwei Alarme je zehn Minuten und Bediener; weniger als fünf veraltete Alarme — länger als 24 Stunden aktiv — an einem beliebigen Tag; und null flatternde Alarme.
Nun stelle man sich einen Agenten zur Anomalieerkennung vor, der einige hundert Signale beobachtet und alles meldet, was er interessant findet. An diesen Zahlen gemessen ist ein eifriger Agent keine Verbesserung des Alarmsystems. Er ist eine Alarmflut mit angeschlossenem Sprachmodell, und die Reaktion von Bedienern auf eine Alarmflut ist gut dokumentiert und immer dieselbe: Sie lesen sie nicht mehr.
Die reife Unterscheidung lautet: Befehlsergebnisse sind Ereignisse, und nur ein fehlgeschlagener oder widersprechender Befehl ist ein Alarm. Alles, was der Agent bemerkt, ist ein Ereignis, bis etwas eine Person zum Handeln zwingt. Den meisten Agenten-Einführungen fehlt diese Unterscheidung — deshalb ist ihr zweiter Monat ruhiger als ihr erster. Nicht weil weniger geschieht, sondern weil jemand die Benachrichtigungen abgeschaltet hat.
Sechs Fragen, bevor irgendetwas schreiben darf
Das ist der Teil für Ihr nächstes Anbietergespräch oder Ihre eigene Architekturprüfung. Keine dieser Fragen handelt vom Modell.
- Über welchen Übertragungsweg verließe der Befehl die Software physisch — und ist dieser Weg nur lesend? Lautet die ehrliche Antwort MTConnect, ist die Antwort auf alles Weitere nein, und das ist eine Tatsache für den Zuschnitt, keine Niederlage.
- Wenn die Maschine ablehnt, welcher Ursachencode kommt zurück — aus einer festen Liste oder als Freitext? Eine Ablehnung, die Sie nicht zählen können, können Sie nicht steuern.
- Wessen Name steht unter dem Befehl, und kann diese Person das Protokoll ändern, das ihn festhält? Ein Dienstkonto ist kein Name. Ein änderbares Protokoll ist kein Protokoll.
- Wie lang ist die Rückmeldefrist, und was zeigt das Bild, während der Befehl unterwegs ist? Ohne Zeitüberwachung gibt es keine Widerspruchserkennung, und ein Befehl, der still nichts bewirkt hat, sieht genauso aus wie einer, der gewirkt hat.
- Welche Handlungen erfordern eine zweite Person, und wer hat diese Liste freigegeben? Die Liste gilt je Vorgang am Betriebsmittel, nicht je Bild — und sie sollte von der Fachkraft des Kunden gezeichnet sein, denn nur sie weiß, was dieses Ventil in dieser Anlage bewirkt.
- Wenn der Wahlschalter an der Maschine auf Ort steht, weiß die Software das — und sagt sie es? Stilles Versagen auf dem letzten Meter ist, wie Vertrauen in ein System endet.
Die ehrliche Position
Der Weg vom Beobachten zur Autonomie ist real und kein Hype. Aber er wird als Frage des Könnens beschrieben — entscheidet der Agent gut genug? —, obwohl er fast vollständig eine Frage der Berechtigung und des Nachweises ist. Kann er belegen, wer gefragt hat, was die Anlage geantwortet hat und dass die Sicherheitseinrichtung nie in seinem Weg lag — gegenüber einem Betriebsrat, einem Versicherer und irgendwann einer Aufsichtsbehörde.
Die Branche, die Raffinerien und Energienetze betreibt, hat das geklärt und aufgeschrieben, in Dokumenten mit Normnummern, Jahrzehnte bevor jemand einen Transformer trainiert hat. Der schnellste Weg zu einem Agenten, der tatsächlich handeln darf, ist kein besseres Modell. Er besteht darin, das bereits Verbindliche zu lesen und die langweiligen Teile zuerst zu bauen: die aufgezählte Ablehnung, die Rückmeldefrist, das persönliche Konto, das unveränderbare Protokoll und den Schalter an der Maschine, der alles überstimmt.
Die Werke, die das richtig machen, werden nicht die mit den meisten autonomen Agenten sein. Es werden die sein, die für jeden Befehl der letzten zwölf Monate sagen können, wer gefragt hat und was die Anlage geantwortet hat.
Noch keine Kommentare. Seien Sie der Erste.