
Zusammenfassung: Industrie 4.0 hat industrielle Betriebe von isolierten Steuerungsdomänen zu eng vernetzten Entscheidungsumgebungen gemacht. Dieser Wandel hat messbaren betrieblichen Wert geschaffen — und zugleich die Angriffsfläche über Anlagen, Engineering-Arbeitsplätze, Lieferantenzugänge, Cloud-Verbindungen und Software-Abhängigkeiten hinweg vergrößert. Die eigentliche Aufgabe für 2026 ist nicht allein, Bedrohungen zu erkennen. Sie besteht darin, eine Fabrik so zu gestalten, dass sie Vertrauen begrenzt, den Schadensradius eindämmt, Sicherheit bewahrt, sich schnell erholt und Governance nachweisen kann — während die digitale Modernisierung weiter skaliert.
Das Risiko konzentriert sich dabei auf fünf sich überlappende Ebenen: Anlagen, Engineering und Betrieb, Konnektivität, Software-Lieferkette und geschäftliche Abhängigkeiten. Der entscheidende Entwurfsgrundsatz lautet: interne Position bedeutet nicht automatisch Vertrauenswürdigkeit. Und 2026 ist das Jahr, in dem Industrieunternehmen architekturbewusste Governance operationalisieren müssen, statt sie weiter aufzuschieben.
Die strategische Verschiebung: Cybersicherheit in der Betriebstechnik ist kein Prüfschritt mehr, der nach der Automatisierungsarchitektur nachgelagert erfolgt. Sie ist Teil des industriellen Betriebsmodells selbst.
Warum das jetzt zählt
Industrie 4.0 hat nie nur Maschinen verbunden. Sie hat Entscheidungen verbunden — über Produktion, Qualität, Instandhaltung, Lieferkettenausführung, Fernsupport, Analytik und Unternehmensplanung hinweg. Praktisch bedeutet das: Cyberrisiko in der Fertigung ist längst keine reine Angelegenheit der Sicherheitsfunktion mehr. Es betrifft Verfügbarkeit, Produktintegrität, betriebliche Sicherheit, regulatorische Aufstellung, Lieferantenvertrauen und die Rechenschaftspflicht der Geschäftsleitung.
Deshalb ist die alte Vorstellung der „Air-Gap”-Abschottung strategisch gefährlich geworden. Die meisten modernen Werke sind über Historians, MES-Plattformen, Engineering-Laptops, Fernwartungswerkzeuge von Lieferanten, IIoT-Gateways, WLAN-Verbindungen, ERP-Schnittstellen, Cloud-Dashboards und softwaredefinierte Arbeitsabläufe verbunden. Die Smart Factory ist damit nur so widerstandsfähig wie ihre am schwächsten geregelte Verbindung.
Das Bedrohungsmodell der vernetzten Fabrik: wo Industrie 4.0 das Risiko vergrößert
Der häufigste Irrtum in der industriellen Cybersicherheit ist die Annahme, Risiko liege vor allem in den Geräten. Tatsächlich liegt es im Zusammenspiel zwischen Anlagen, Nutzern, Systemen, Software und betrieblichen Abhängigkeiten. Eine vernetzte Fabrik ist über fünf sich überlappende Ebenen exponiert.
1. Anlagenebene
SPS, HMIs, Antriebe, Roboter, Gateways, Industrie-PCs, Sensoren und Steuerungen bilden die sichtbare OT-Angriffsfläche. Sie sind wichtige Ziele, aber oft nicht der erste Einstiegspunkt.
2. Engineering- und Betriebsebene
Engineering-Arbeitsplätze, Historian-Server, Instandhaltungs-Laptops, Batch-Systeme und Bedienoberflächen bilden häufig die Brücke, über die ein Kompromiss im Unternehmensnetz zu einer Konsequenz in der Produktion wird.
3. Konnektivitätsebene
VPNs, Fernwartungswerkzeuge, Werk-zu-Cloud-Konnektoren, OPC-UA-Dienste, MQTT-Broker, WLAN-Verbindungen und Firewall-Ausnahmen verwandeln Bequemlichkeit in Exposition, sobald sie nicht sauber geregelt sind.
4. Software- und Lieferkettenebene
Firmware, Drittkomponenten, eingebettete Bibliotheken, Update-Pakete und Lieferantensoftware entscheiden darüber, ob Schwachstellen erkannt, priorisiert und verantwortungsvoll behoben werden können.
5. Ebene der geschäftlichen Abhängigkeiten
ERP, Lieferantenportale, Ticketsysteme, Freigabeprozesse für die Qualität, Identitätsanbieter und Analytics-Plattformen beeinflussen die Resilienz unmittelbar, sobald die Fertigungsausführung von ihnen abhängt.
Was das bedeutet: Ein moderner Cybervorfall in der Fertigung ist selten ein sauber abgegrenztes technisches Ereignis. Er ist häufig ein Motor für Betriebsunterbrechungen, der Planung, Instandhaltung, Qualität, Rückverfolgbarkeit und Wiederanlauf gleichzeitig treffen kann. Diese fünf Ebenen sind zudem nicht unabhängig voneinander: Eine Schwäche auf der Konnektivitätsebene öffnet häufig erst den Weg zur Engineering-Ebene, und von dort in die Anlagenebene — die eigentliche Verteidigungsaufgabe liegt deshalb darin, das Zusammenspiel zu entwerfen, nicht jede Ebene für sich zu härten.
Warum sich 2026 anders anfühlt
Die Dringlichkeit rund um industrielle Cybersicherheit hat sich verschärft, weil drei Entwicklungen gleichzeitig zusammenlaufen: Angriffsdruck, regulatorischer Druck und architektonische Abhängigkeit von Software. Fertigung bleibt für Angreifer attraktiv, weil Stillstand teuer und Wiederherstellung aufwendig ist. Zugleich werden die europäischen Erwartungen an Cyber-Governance, Produktsicherheit und Vorfalldisziplin formaler. Gleichzeitig verlassen sich Werke stärker auf Fernüberwachung, Cloud-Workflows und KI-gestützte Systeme — was die alte Fiktion beendet, Cybersicherheit könne eine schmale Übung im Netzwerk-Hardening bleiben.
2026 lautet die eigentliche Frage nicht mehr, ob ein Werk Virenschutz, Firewalls oder eine Anbindung an ein Security Operations Center hat. Die Frage ist, ob die industrielle Architektur selbst so entworfen wurde, dass sie sicher ausfällt, rigoros authentifiziert, intelligent isoliert und unter Druck wiederherstellt. Für viele Werksleitungen bedeutet das einen Perspektivwechsel: weg von der Frage, welches einzelne Werkzeug als Nächstes beschafft werden sollte, hin zu der Frage, welche Architekturentscheidung die nächste Investition überhaupt erst wirksam macht.
Zero Trust für die Fabrikhalle: nützlich als Disziplin, nicht als Slogan
Zero Trust wird in der Betriebstechnik häufig missverstanden. Es geht nicht darum, eine Unternehmens-Vorlage unverändert auf die Produktion zu übertragen. Es geht um eine einzige, konsequent angewendete Disziplin: Vertrauen nie allein deshalb annehmen, weil ein Nutzer, ein Gerät oder ein System bereits innerhalb der Perimetergrenze liegt.
- Starke Identitätssicherung für Personen, Dienste und Fernwartungspartner.
- Explizite Kommunikationsregeln statt Alles-mit-Allem-Konnektivität.
- Segmentierung nach Funktion und betrieblicher Konsequenz.
- Berücksichtigung von Nutzerrolle, Gerätezustand und Sitzungskontext.
- Fortlaufende Überprüfung statt einmaliger Zulassung.
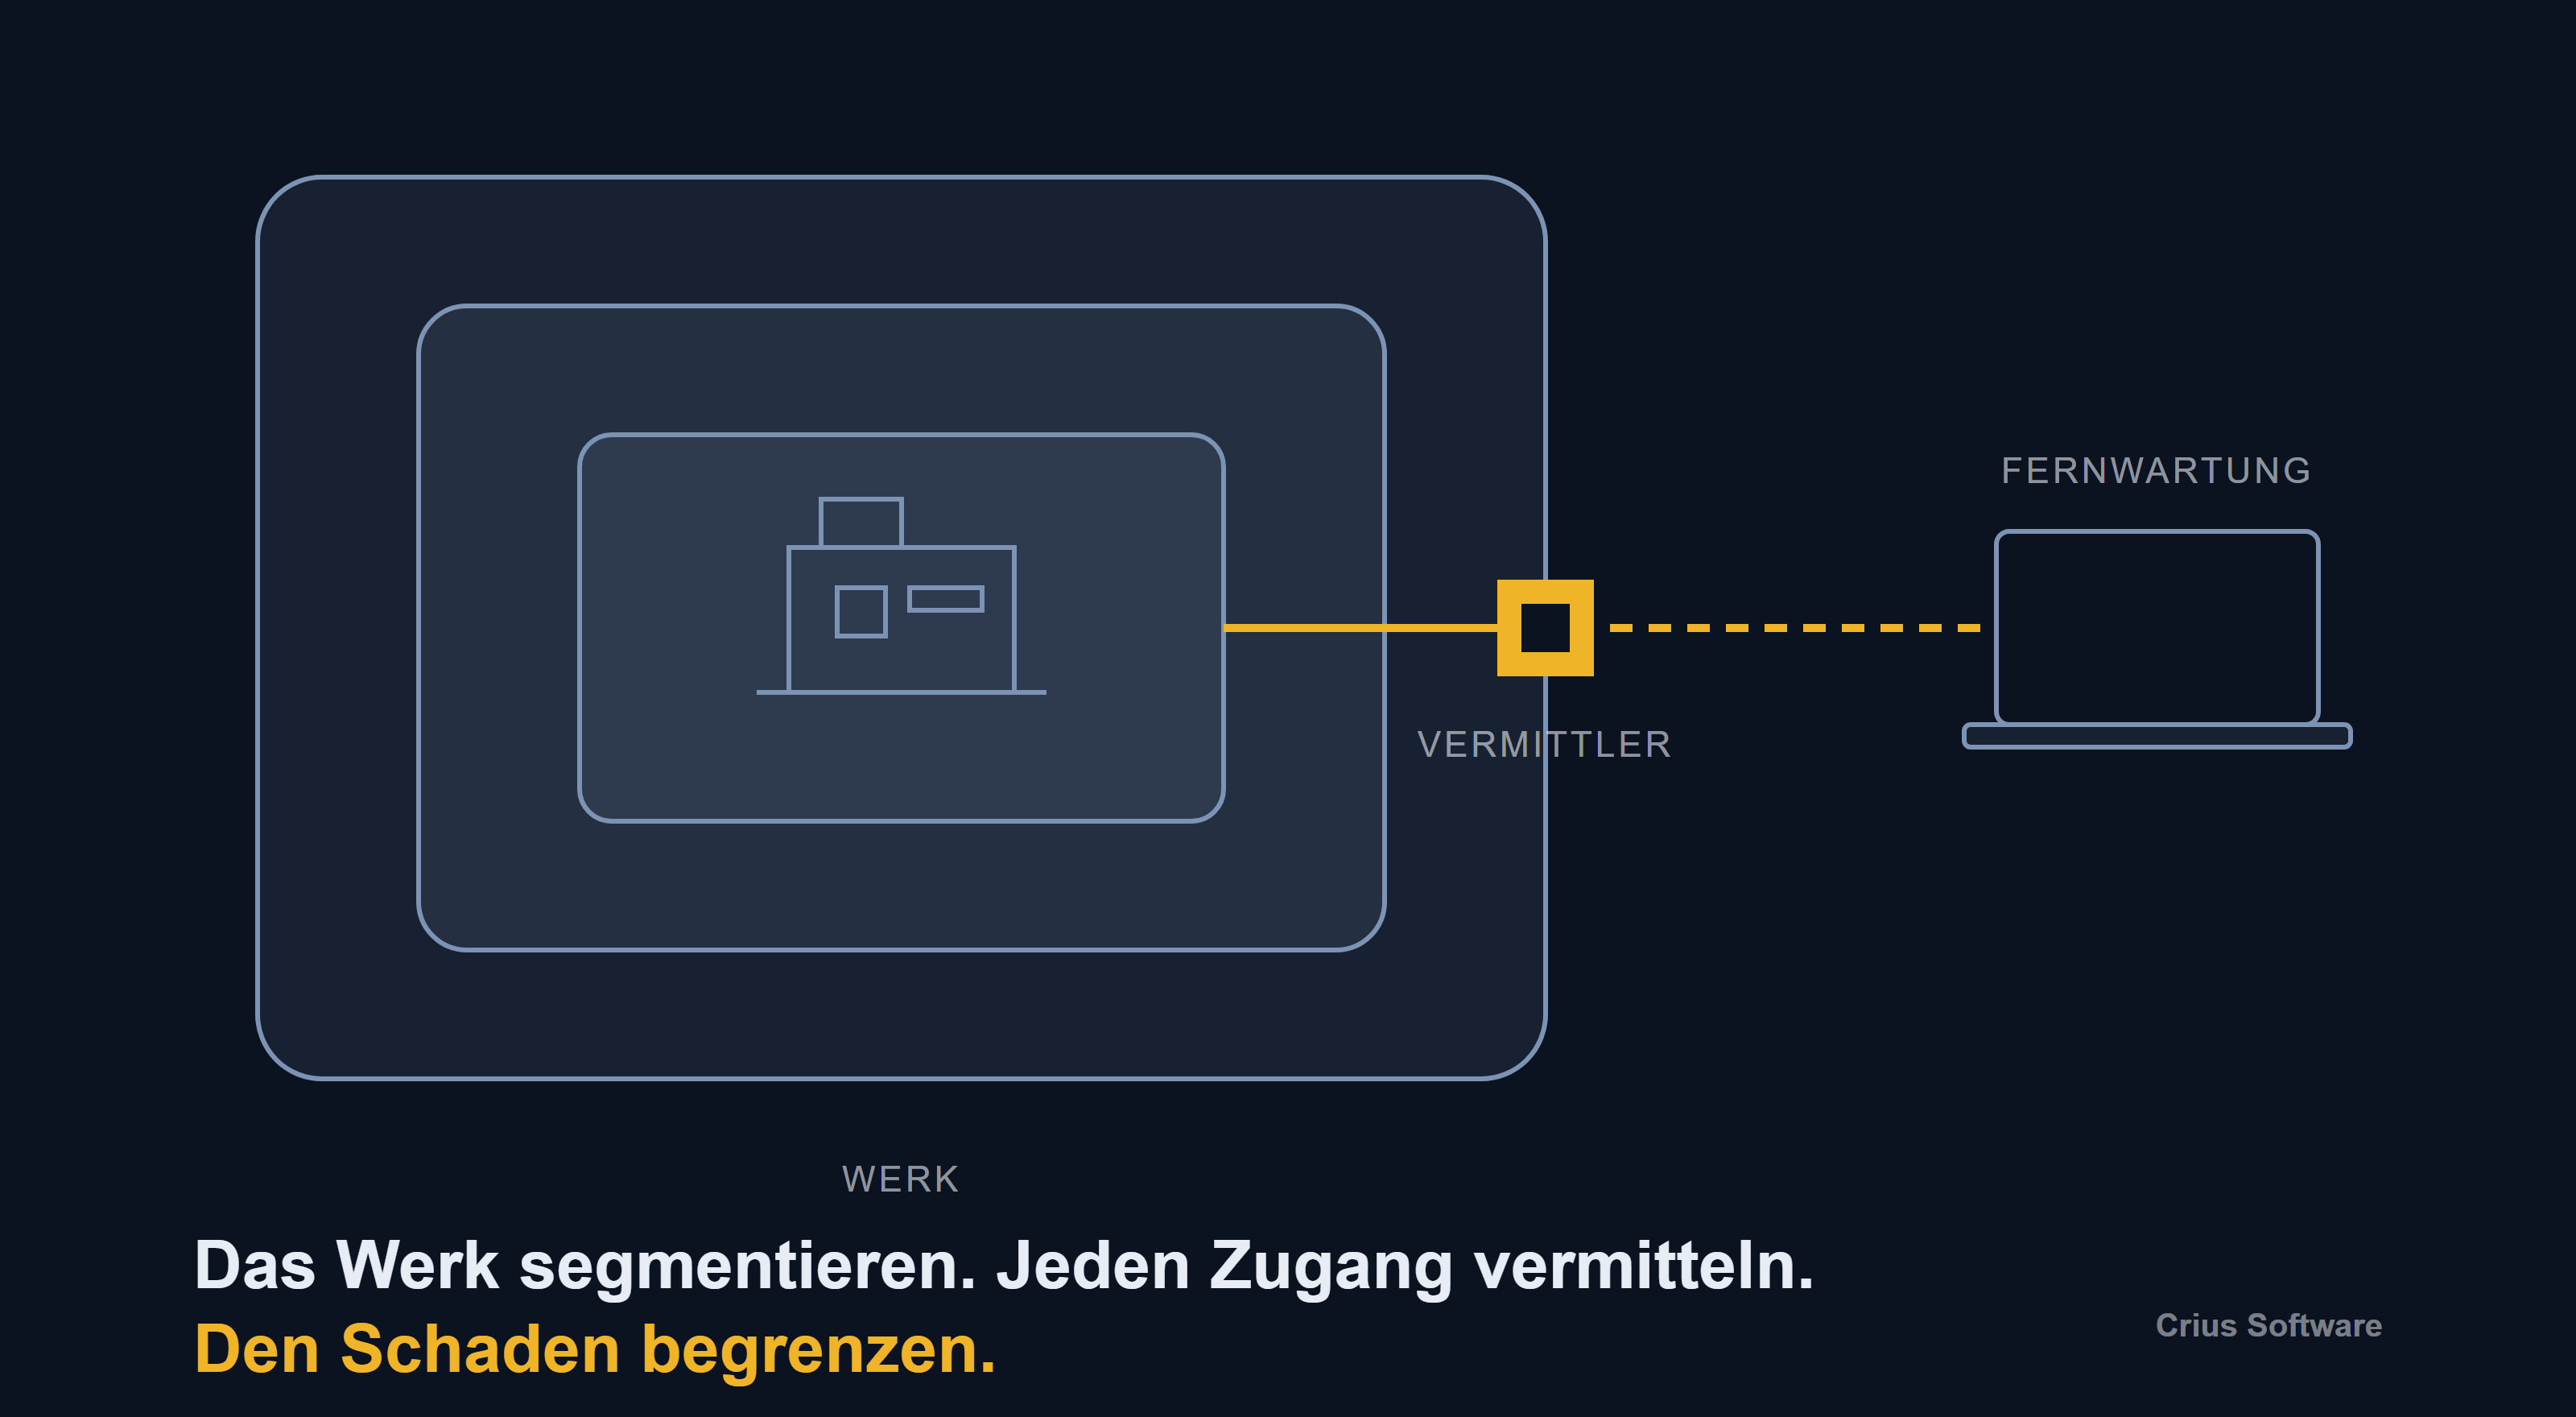
In der Fertigung lässt sich Zero Trust am ehesten als ein Modell zur Verringerung des Schadensradius verstehen. Es verlangsamt seitliche Bewegungen im Netz, verringert dauerhaft eingeräumte Rechte, verbessert die Qualität der Überwachung und begrenzt den betrieblichen Schaden, wenn ein Kompromiss eintritt.
Die am meisten unterschätzte Schwachstelle in Smart Factories: Fernzugriff
Moderne Fertigung ist auf Fernsupport angewiesen. Lieferanten brauchen Zugriff, um Anlagen zu warten. Ingenieure brauchen Sichtbarkeit über die eigenen Standorte hinweg. Spezialisten müssen Alarme, Protokolle und Leistungsabweichungen diagnostizieren können, ohne anzureisen. Das Problem ist nicht der Fernzugriff selbst. Das Problem ist ungeregelter Fernzugriff.
Viele Werke sammeln über die Zeit Fernzugangswege an: ein VPN für einen Lieferanten, eine Firewall-Ausnahme während einer Störung, ein geteiltes Administratorkonto, ein Auftragnehmer-Laptop, ein Remote-Desktop-Sprung, den niemand mehr abbaut. Das Ergebnis ist eine Umgebung, in der Zugangswege existieren, aber Zuständigkeit, Protokollierung, Freigaben und Sitzungskontrolle fehlen.
| Schwaches Muster | Betriebliche Folge | Belastbares Muster |
|---|---|---|
| Dauerhafte Lieferanten-Tunnel | Stehende Exposition ohne klare Zuständigkeit | Vermittelte Sitzungen mit Freigabe, Mehrfaktor-Authentifizierung und Zeitlimit |
| Geteilte Engineering-Zugangsdaten | Keine Nachvollziehbarkeit bei Änderungen oder Vorfällen | Personengebundene Identität, rollenbasierter Zugriff, auditierbare Sitzungsprotokolle |
| Flacher Fernzugriff bis in die OT hinein | Schnelle seitliche Ausbreitung nach einem Kompromiss | Segmentierte Zugangswege mit expliziten Zielbeschränkungen |
| Nicht erfasste Fernwartungswerkzeuge | Verborgene Angriffspfade und blinde Flecken in der Governance | Zentrales Inventar, benannte Verantwortliche, regelmäßige Überprüfung |
Compliance ist kein Nebenthema mehr
Viele Fertiger fragen weiterhin, ob ein bestimmtes Gesetz formal auf sie zutrifft. Das ist nicht mehr die einzig relevante Frage. Eine bessere Frage lautet: Was werden Kunden, Aufsichtsbehörden, Versicherer und strategische Partner künftig von uns erwarten können, dass wir es nachweisen?
Cyber-Governance prägt zunehmend die kommerzielle Glaubwürdigkeit. NIS2 hebt den Reifegrad an, der bei Rechenschaftspflicht, Cyber-Risikomanagement und Vorfallbereitschaft erwartet wird. Der Cyber Resilience Act verlagert Sicherheitserwartungen weiter in den Produktlebenszyklus, den Umgang mit Schwachstellen und eine belegbare Entwicklungsdisziplin. IEC 62443 bleibt ein Ankerrahmen für die Sicherheit industrieller Automatisierungs- und Steuerungssysteme, und eine an Software-Stücklisten (SBOM) orientierte Beschaffung entscheidet zunehmend darüber, ob eine Organisation auf Schwachstellen mit Zuversicht statt mit Rätselraten reagieren kann. Keiner der drei Rahmen macht aus einem mittelständischen Fertiger einen Regulierungsexperten. Sie verschieben jedoch, was als selbstverständlicher Nachweis gilt — und wer diese Verschiebung ignoriert, gerät in Ausschreibungen und Lieferantenaudits zunehmend ins Hintertreffen.
KI in der industriellen Cybersicherheit: starker Beschleuniger, kein Ersatz
KI kann die Anomalieerkennung verbessern, auffälliges Verhalten korrelieren, die Ermüdung durch Alarmflut verringern und kleineren Teams helfen, größere Telemetriemengen zu untersuchen. Diese Vorteile sind real. Aber KI hebt die Grundlagen nicht auf. Fehlt es an Anlageninventar, Segmentierung, Identitätskontrolle oder erprobten Wiederherstellungsplänen, gleicht KI diese strukturellen Schwächen nicht aus.
Die stärksten Teams setzen KI als Beschleuniger auf einer disziplinierten Kontrollbasis ein. Die Reihenfolge bleibt klar: Sichtbarkeit aufbauen, Architektur etablieren, Identitäten und Fernzugriff kontrollieren, nach betrieblicher Konsequenz härten, Erkennung und Reaktion instrumentieren — und erst dann KI einsetzen, um Geschwindigkeit und Präzision auf diesem Fundament zu erhöhen.
Kurz gesagt: Der Vorteil geht 2026 nicht an das Team, das „KI” am lautesten ausspricht. Er geht an das Team, das KI in gut geregelte betriebliche Kontrollen einbindet.
Das vergessene Fundament: Anlageninventar und Architektur-Transparenz
Die größte Barriere für industrielle Resilienz ist oft nicht das Fehlen eines Werkzeugs. Es ist das Fehlen architektonischer Wahrheit. Viele Werke stützen sich weiter auf verstreutes Wissen: veraltete Netzwerkpläne, Erfahrungswissen einzelner Personen, Tabellenlisten von Steuerungen, undokumentierte Firewall-Regeln und Instandhaltungs-Laptops, die betrieblich wichtig, aber zentral nicht erfasst sind.
Ein ernsthaftes Programm für industrielle Cybersicherheit beginnt mit einer scheinbar einfachen Fragenreihe: Welche Anlagen existieren? Welche sind sicherheitskritisch? Welche verbinden IT und OT? Welche kommunizieren nach außen? Welche laufen auf nicht mehr unterstützten Plattformen? Welche Lieferantenzugänge existieren? Welche Anwendungen verfügen über privilegierten Zugriff? Welche Wiederherstellungsabhängigkeiten sind undokumentiert? Solange diese Fragen offen sind, bleibt jede nachgelagerte Kontrolldiskussion Stückwerk.
ROI- und Risikologik: warum die verteidigungsfähige Fabrik die bloß vernetzte übertrifft
Sicherheitsinvestitionen in industriellen Umgebungen werden oft allein als Compliance-Kosten gerahmt. Das greift zu kurz. Eine verteidigungsfähige Architektur schafft messbaren betrieblichen Wert: geringere Stillstandsexposition, begrenzte Ausbreitung von Vorfällen, gestärktes Lieferantenvertrauen, bessere Prüfbereitschaft und mehr Vertrauen in operative Daten.
| Fähigkeit | Reduziertes Risiko | Geschaffener betrieblicher Wert |
|---|---|---|
| OT-Segmentierung | Seitliche Bewegung und zonenübergreifender Schadensradius | Schnellere Eindämmung, klarere Wiederherstellungsgrenzen |
| Governance für privilegierten Fernzugriff | Unautorisierte oder schwach kontrollierte Lieferantensitzungen | Auditierbarkeit, Nachvollziehbarkeit, geringere Ausfallwahrscheinlichkeit |
| Anlageninventar und Architektur-Transparenz | Blinde Flecken beim Patchen, bei Reaktion und Wiederherstellung | Bessere Priorisierung, bessere Entscheidungen der Führung |
| SBOM-gestützte Beschaffung | Unbekannte Software-Abhängigkeiten, langsame Schwachstellenbehandlung | Höheres Lieferantenvertrauen, schnellere Behebungsplanung |
| Erprobte Wiederherstellungspläne | Verlängerte Produktionsunterbrechung in der Krise | Kürzere Wiederanlaufzeiten, sicherere Neustartentscheidungen |
Umsetzungsfahrplan: wie Fertiger reagieren sollten
Die Lücke zwischen unreifen und ausgereiften Programmen für industrielle Cybersicherheit ist inzwischen offensichtlich. Unreife Programme jagen Werkzeugen hinterher. Ausgereifte Programme gestalten Vertrauen, Nachweisbarkeit und Wiederherstellbarkeit neu. Der praktikabelste Weg ist ein phasenweises, architekturgeführtes Programm. In deutschen Mittelstandsunternehmen wird das Budget für ein solches Programm meist im Rahmen der jährlichen Investitionsplanung freigegeben — das beeinflusst häufig, in welcher Reihenfolge die Phasen tatsächlich angegangen werden, ersetzt die Reihenfolge selbst aber nicht.
- Phase 1 — Architektonische Wahrheit herstellen. Ein verbindliches OT-Anlageninventar aufbauen, Vertrauensgrenzen kartieren, externe Zugangswege identifizieren, Engineering-Abhängigkeiten dokumentieren und kritische Produktionssysteme nach betrieblicher Konsequenz klassifizieren.
- Phase 2 — Stehende Exposition verringern. Fernzugriff bereinigen, stärkere Identitätskontrollen durchsetzen, geteilte Zugangsdaten abschaffen, ungeregelte Tunnel schließen und Kommunikation auf freigegebene Wege beschränken.
- Phase 3 — Nach Funktion und Konsequenz segmentieren. Sicherheits-, Steuerungs-, Historian-, Engineering-, Fernwartungs- und unternehmensseitige Dienste in geregelte Zonen trennen, die seitliche Bewegung verlangsamen und die Eindämmung vereinfachen.
- Phase 4 — Software- und Lieferanten-Governance stärken. SBOM-gestützte Beschaffung, eine disziplinierte Schwachstellenbehandlung, sichere Update-Wege und belegbare Lieferantenprüfungen einführen.
- Phase 5 — Resilienz unter Druck testen. Wiederherstellungspläne üben, die Rückspielbarkeit von Backups validieren, Entscheidungen zur Standortisolierung proben und sicherstellen, dass Verantwortliche unter Störung sichere Neustartentscheidungen treffen können.
- Phase 6 — KI dort ergänzen, wo das Fundament trägt. KI erst einsetzen, um Erkennungsqualität, Untersuchungsgeschwindigkeit und Priorisierung zu verbessern, nachdem Architektur, Identität, Segmentierung und Wiederherstellungskontrollen vertrauenswürdig sind.
Die Fragen auf Vorstandsebene, die wirklich zählen
Die falsche Führungsfrage lautet „Sind wir geschützt?”. Kein ehrlicher technischer Verantwortlicher kann das mit Sicherheit bejahen. Die richtigen Fragen sind anspruchsvoller:
- Können wir unsere kritischen OT-Anlagen und deren Abhängigkeiten benennen?
- Können wir nachweisen, wer unter welchen Kontrollen Zugriff darauf hat?
- Können wir einen Kompromiss eindämmen, wenn ein Standort oder ein Lieferantenzugang betroffen ist?
- Können wir unter betrieblichem Druck sicher wiederherstellen?
- Können wir Governance gegenüber Kunden und Aufsichtsbehörden nachweisen?
- Können wir weiter modernisieren, ohne unkontrolliertes Risiko aufzubauen?
Diese Fragen spiegeln den eigentlichen Maßstab für Industrie-4.0-Resilienz 2026: nicht perfekter Schutz, sondern die Fähigkeit, eine Störung aufzufangen, ohne dass der Betrieb zusammenbricht.
Schlussgedanke: Die Smart Factory muss auch eine verteidigungsfähige Fabrik sein
Eine widerstandsfähige Fabrik ist nicht diejenige mit vielen Dashboards, vielen Cloud-Anbindungen oder vielen KI-Etiketten in einer Anbieterpräsentation. Es ist diejenige, die auf disziplinierter Architektur beruht: Sie kennt ihre Anlagen. Sie begrenzt Vertrauen. Sie regelt den Fernzugriff. Sie segmentiert durchdacht. Sie versteht ihre Software-Abhängigkeiten. Sie plant Wiederherstellung ehrlich. Und sie führt Betrieb, Engineering, IT und Cybersicherheit auf ein gemeinsames Resilienzmodell zusammen. Fertiger, die das verstehen, senken nicht nur ihr Cyberrisiko. Sie digitalisieren schneller, bestehen die Prüfung durch Kunden mit mehr Zuversicht, arbeiten mit weniger verborgener Zerbrechlichkeit und skalieren vernetzten Betrieb mit stärkerer Kontrolle über die Konsequenzen.
Erweiterter Volltext — Board-Report-Format
Zusammenfassung für die Geschäftsleitung
Executive-Perspektive: Industrie 4.0 hat die Cybersicherheitsdebatte in der Fertigung von einer engen technischen Frage zu einer zentralen Frage der Unternehmensresilienz gemacht. Die moderne Fabrik ist nicht nur vernetzt, sondern entscheidungsverknüpft — über Betrieb, Qualität, ERP, Lieferanten, Cloud-Dienste, Fernwartungskanäle und softwaredefinierte Arbeitsabläufe hinweg. Das schafft erhebliche Vorteile bei Geschwindigkeit, Effizienz und Transparenz. Es schafft zugleich eine größere und komplexere Angriffsfläche. 2026 werden nicht die am stärksten digitalisierten Fertiger die Nase vorn haben, sondern jene, die nachweisen können, dass ihr vernetzter Betrieb so konstruiert ist, dass er unter Cyberdruck sicher, steuerbar und wiederherstellbar bleibt.
1. Von der Maschinenvernetzung zur Entscheidungsvernetzung
Klassische industrielle Umgebungen hatten Schwächen, aber auch Reibung: begrenzte Konnektivität, eingeschränkter externer Zugriff, Maschinendaten, die nicht frei in Unternehmens- oder Cloud-Systeme flossen, und Entscheidungen, die stark von menschlichem Eingreifen abhingen. Cybervorfälle konnten in dieser Welt schwerwiegend sein, aber die Angriffswege waren wenige. Industrie 4.0 hebt diese Reibung planmäßig auf: Fernüberwachung schafft externe Zugangswege, vorausschauende Instandhaltung braucht Datenerfassung im großen Maßstab, ein Abgleich über mehrere Standorte hinweg braucht Normalisierungsschichten und zentrale Plattformen, KI-gestützte Anomalieerkennung braucht dauerhaften, qualitativ hochwertigen Zugriff auf Maschinen- und Prozessdaten, und die Zusammenarbeit mit Lieferanten bringt Identitäts-, Schnittstellen- und Datenaustausch-Abhängigkeiten mit sich. Jeder dieser Schritte verbessert den Betrieb. Jeder schafft zugleich sicherheitsrelevante Konsequenzen. Der Umkehrschluss gilt ebenso: Wer diese frühere Reibung nicht bewusst durch entsprechende Kontrollen ersetzt, gewinnt zwar Geschwindigkeit, verliert aber genau die Enge, die ältere Umgebungen unbeabsichtigt geschützt hat. In deutschen Mittelstandswerken kommt eine praktische Randbedingung hinzu: Automatisierungskomponenten bleiben häufig über viele Jahre im Einsatz, ohne ursprünglich für eine vernetzte Umgebung ausgelegt worden zu sein. Das verändert die Reihenfolge, in der die unten beschriebenen Schritte sinnvoll angegangen werden, ersetzt sie aber nicht.
2. Das Bedrohungsmodell in Kürze
Risiko sitzt nicht vor allem in einzelnen Geräten, sondern im Zusammenspiel zwischen Anlagen, Nutzern, Systemen, Software und geschäftlichen Abhängigkeiten. Die fünf im Hauptteil beschriebenen Ebenen — Anlagen, Engineering und Betrieb, Konnektivität, Software und Lieferkette, geschäftliche Abhängigkeiten — überlappen sich und werden von den meisten Beitragstexten zu diesem Thema unterschätzt. Eine kompromittierte Engineering-Station kann ebenso in die Produktion hineinwirken wie ein kompromittiertes Steuerungsgerät; die Trennlinie zwischen klassischem IT-Risiko und klassischem OT-Risiko verschwimmt zunehmend, weil Standardbetriebssysteme, geteilte Zugangsdaten und Fernwartungswerkzeuge auf beiden Seiten vorkommen. Die fünfte Ebene — Lieferantenportale, ERP-Integrationen, Ticketsysteme, Identitätsanbieter — wirkt auf den ersten Blick nicht wie klassische OT, beeinflusst die Resilienz aber unmittelbar, sobald Terminplanung, Qualitätsfreigabe oder Materialbewegung von ihr abhängen. Ein Cybervorfall in der Fertigung ist deshalb selten ein sauber abgegrenztes technisches Ereignis, sondern häufig ein Motor für Betriebsunterbrechungen, der Planung, Instandhaltung, Qualität und Wiederanlauf gleichzeitig treffen kann.
3. Zero Trust als Modell zur Verringerung des Schadensradius
Zero Trust gehört zu den am stärksten missbrauchten Begriffen der Cybersicherheit. In industriellen Umgebungen wird der Begriff entweder zu Marketing-Sprech vereinfacht oder als reines IT-Konzept abgelehnt, das in der Produktion nichts zu suchen habe. Beide Reaktionen greifen zu kurz. Der Wert von Zero Trust in der Fertigung liegt nicht darin, Unternehmens-Vorlagen zu kopieren, sondern darin, eine einzige Disziplin konsequent anzuwenden: interne Position bedeutet nicht automatisch Legitimität. Fernwartungspartner, Auftragnehmer-Laptops, ältere Engineering-Stationen, flache Netzwerke, geteilte Administratorkonten und ungepatchte Bedienoberflächen liegen alle „innerhalb” des Perimeters — genau diese Annahme ermöglicht seitliche Bewegung nach einem Einbruch. Praktisch heißt das: keine generischen Engineering-Logins, die über mehrere Schichten hinweg geteilt werden; keine dauerhaften Lieferanten-Tunnel nur für den Fall, dass irgendwann Support gebraucht werden könnte; und eine Maschine, ein Arbeitsplatz oder ein Gateway spricht grundsätzlich nur mit den Systemen, die tatsächlich gebraucht werden, nicht mit allem. Zugriffsentscheidungen sollten zudem Nutzerrolle, Gerätezustand, Sitzungskontext und betrieblichen Zweck berücksichtigen. Ziel ist nicht, die Fabrik unbenutzbar zu machen, sondern Kompromiss zu erschweren, Bewegung zu verlangsamen, Erkennung zu beschleunigen und Schaden zu verkleinern.
4. Fernzugriff: die unterschätzte Schwachstelle
Fragt man genügend Werksteams, wo sie sich exponiert fühlen, taucht eine Antwort immer wieder auf: Fernzugriff. Nicht weil Fernzugriff an sich unvorsichtig wäre — moderne Fertigung ist auf ihn angewiesen. Das Problem entsteht, wenn Fernsupport organisch wächst: ein VPN hier, ein Lieferanten-Tunnel dort, eine nie zurückgenommene Firewall-Ausnahme, ein geteiltes lokales Administratorkonto, ein in der Eile freigegebener Laptop während einer Störung. Mit der Zeit entstehen Zugangswege, die niemand vollständig verantwortet. Für viele Werksleitungen ist das auch ein Kommunikationsproblem: Wer den Fernzugriff geregelt hat, kann in wenigen Minuten erklären, wer heute worauf zugreifen darf — wer ihn nicht geregelt hat, kann es meistens nicht. Viele Fertiger investieren dabei in Erkennungswerkzeuge, während sie gleichzeitig die Vordertür durch ungeregelten Lieferantenzugriff offen stehen lassen — das ist die falsche Reihenfolge. Sichere Fernanbindung ist keine nachrangige Kontrollhygiene, sondern einer der zentralen Kontrollpunkte einer vernetzten Fabrik. Fernzugriff sollte 2026 als privilegierte betriebliche Funktion behandelt werden, nicht als Komfortmerkmal: vermittelt, authentifiziert, protokolliert, zeitlich begrenzt und regelgebunden — mit klarer Zuständigkeit dafür, wer sich von wo mit wem verbinden darf, für wie lange und unter wessen Freigabe.
5. Compliance als kommerzielle Vertrauensschicht
Viele Fertiger stellen weiterhin die falsche Frage: ob ein bestimmtes Gesetz rechtlich auf sie zutrifft. Die tragfähigere Frage lautet, was Kunden, Aufsichtsbehörden, Versicherer und Partner künftig von einem Unternehmen erwarten können, dass es nachweist. Kein mittelständischer Fertiger muss dafür zum Regulierungsexperten werden. Aber Cyber-Governance beeinflusst zunehmend Marktzugang, Lieferantenglaubwürdigkeit, Vertragsgespräche, die Sorgfaltsprüfung durch Kunden und die Haltung von Versicherern. Wer Compliance weiterhin als reinen Papierkram behandelt, wird nach eigener Erfahrung vieler Marktteilnehmer zu spät feststellen, dass der Markt sie längst als operative Glaubwürdigkeit liest.
6. Ransomware ist das lauteste Signal, aber nicht die ganze Geschichte
Ransomware bekommt Aufmerksamkeit, weil sie sichtbar ist: Anlagen stehen still, Bildschirme bleiben dunkel, Aufträge verzögern sich. Sich allein darauf zu konzentrieren, ist jedoch ein Fehler. Industrielles Cyberrisiko umfasst auch Erpressung ohne Verschlüsselung, kompromittierte Lieferanten, Diebstahl von Zugangsdaten, unsichere Ferneingriffe, Manipulation von Rezepturen, Integritätsangriffe auf Qualitätssysteme und den Abfluss prozessbezogenen geistigen Eigentums. Angreifer müssen eine Anlage nicht immer vollständig übernehmen, um erheblichen Schaden anzurichten — es reicht oft, das Vertrauen in Daten zu untergraben oder die Systeme zu kompromittieren, die den Betrieb koordinieren. Das ist folgenreich, weil Industrie 4.0 auf vertrauenswürdigen Informationsflüssen aufbaut: Sind Maschinendaten nicht mehr vertrauenswürdig, verschlechtern sich Vorhersagemodelle. Sind Qualitätsdaten fragwürdig, bricht Rückverfolgbarkeit zusammen. Fehlen Instandhaltungsdaten, wird geplanter Stillstand zum Ratespiel. Sind Lieferantenschnittstellen exponiert, steigt das Risiko durch Dritte spürbar. Ist die Integrität eines Historians beschädigt, wird jede Ursachenanalyse, die auf seinen Daten aufbaut, selbst fragwürdig. Cyberresilienz muss deshalb zugleich als Sicherheits- und als Datenintegritätsdisziplin verstanden werden — die vernetzte Fabrik ist nicht nur verwundbar, wenn Maschinen stillstehen, sondern auch dann, wenn ihre Entscheidungssysteme still und leise unzuverlässig werden. Für Führungsteams bedeutet das: Datenintegrität verdient in Investitionsentscheidungen dasselbe Gewicht wie Verfügbarkeit, weil ein Vorfall, der nur das Vertrauen in Daten untergräbt, oft deutlich länger unbemerkt bleibt als ein Vorfall, der Anlagen sichtbar stillsetzt.
7. KI ist Beschleuniger — und Angreifer nutzen sie ebenfalls
KI kann Erkennung und Triage in komplexen Umgebungen spürbar verbessern: Sie kann Auffälligkeiten über Anlagenverhalten, Anmeldemuster, Netzwerkkommunikation und Prozessabweichungen hinweg korrelieren, Untersuchungen beschleunigen und Alarme priorisieren. Diese Vorteile sind real, heben aber die Grundlagen nicht auf: Ohne vertrauenswürdiges Anlageninventar kann KI nicht schützen, was nicht identifiziert ist; bei einem flachen Netzwerk zeigt KI bestenfalls, dass sich ein Kompromiss ausbreitet, während die Architektur bereits versagt hat; bei ungeregeltem Fernzugriff gleicht KI keine schwache Identitätskontrolle aus; bei ungetesteten Backups stellt KI keinen Betrieb wieder her; und wo Engineering-Arbeitsplätze wie gewöhnliche Büro-PCs behandelt werden, erkennt KI ihre produktionskritische Rolle nicht von selbst. Die reifsten Teams setzen deshalb bewusst auf eine feste Reihenfolge: zunächst Sichtbarkeit über die Anlagen schaffen, dann Architektur und Segmentierung etablieren, danach Identitäten und Fernzugriff kontrollieren, anschließend nach betrieblicher Realität härten und patchen, danach Erkennung und Reaktion instrumentieren — und erst am Ende KI einsetzen, um Geschwindigkeit und Genauigkeit auf diesem Fundament zu steigern. Alles andere ist Inszenierung. Diese Reihenfolge ist kein Widerspruch zu einem schnellen KI-Einstieg — sie ist die Voraussetzung dafür, dass ein solcher Einstieg tatsächlich etwas verbessert, statt nur ein weiteres unzuverlässiges Signal auf ein bereits unzuverlässiges Fundament zu legen. Hinzu kommt ein zweiter Grund zur Nüchternheit: Auch Angreifer setzen KI ein, um Phishing zu verfeinern, Aufklärung zu beschleunigen und Täuschungen zu personalisieren. Der Vorteil gehört deshalb nicht dem Team, das „KI” am lautesten ausspricht, sondern dem Team, das KI in disziplinierte betriebliche Kontrollen einbindet.
8. Anlageninventar: eine Führungslücke, keine Werkzeuglücke
Wenn ein einzelnes Problem industrielle Cybersicherheitsprogramme am zuverlässigsten untergräbt, dann ist es nicht ein fehlendes Werkzeug, sondern unvollständige Sichtbarkeit. Man kann nicht schützen, was man nicht kennt. In vielen Werken lebt Anlagenwissen weiterhin in Bruchstücken: ein alter Netzwerkplan, eine Steuerungsliste aus dem Engineering, Firewall-Regeln, die nur eine einzelne Person kennt, zentral nicht erfasste Instandhaltungs-Laptops, Lieferantengeräte mit undokumentierten Kommunikationswegen. Das ist keine Resilienz, sondern Abhängigkeit von Erinnerung. Das erklärt auch, warum Diskussionen über Cybersicherheit auf Vorstandsebene häufig ins Leere laufen: Auf die Frage, ob das Unternehmen sicher sei, lautet die ehrliche Antwort oft, dass noch kein verbindliches Bild der zu schützenden Umgebung existiert. Das ist keine Werkzeuglücke, sondern eine Führungslücke — und solange sie offen bleibt, bleibt auch jede Entscheidung über Priorisierung und Budget im Ungefähren, weil niemand verlässlich sagen kann, wogegen eigentlich abgewogen wird.
9. Was gute Praxis 2026 auszeichnet
Der Unterschied zwischen unreifen und ausgereiften Programmen ist inzwischen offensichtlich. Unreife Programme fragen, ob ein bestimmtes Produkt „Zero Trust kann”. Ausgereifte Programme gestalten Vertrauensgrenzen neu. Unreife Programme behandeln OT als zu empfindlich, um sie anzufassen. Ausgereifte Programme akzeptieren, dass schlecht geregelte OT bereits empfindlich ist. Unreife Programme warten auf Audits. Ausgereifte Programme schaffen fortlaufend Nachweise, statt sie erst bei Bedarf zusammenzusuchen. In der Praxis zeigt sich gute Praxis als Sicherheitsarchitektur, die zur betrieblichen Realität passt: segmentierte Netzwerke mit kontrollierten Übergängen und geringerer Möglichkeit zu seitlicher Bewegung; privilegierter Fernzugriff mit starker Authentifizierung, Freigaben, Überwachung und Zeitlimits; ein belastbares OT-Anlageninventar und Architektur-Transparenz; Patch- und Schwachstellenbehandlung nach betrieblicher Konsequenz statt nach generischen IT-Wartungsfenstern; Software-Transparenz und lieferantenseitige Prüfung im Rahmen einer SBOM-gestützten Beschaffung; und Wiederherstellungspläne, die davon ausgehen, dass ein industrieller Vorfall irgendwann eintritt, und deren Rückspielbarkeit deshalb tatsächlich getestet und nicht nur dokumentiert wird. Entscheidend ist zudem, dass Sicherheits- und Betriebsteams von einem gemeinsamen Risikomodell aus arbeiten, statt sich wie konkurrierende Lager zu verhalten. Ausgereifte Programme unterscheiden sich auch im Umgang mit Rückschlägen: Ein einzelner Vorfall wird als Anlass für eine strukturierte Ursachenanalyse behandelt, nicht als Ausnahme, die man möglichst schnell zu den Akten legt. Cybersicherheit ist dabei nicht der Preis der Digitalisierung, sondern deren Voraussetzung, um sicher zu skalieren.
10. Die Frage auf Vorstandsebene und die eigentliche Konsequenz
Die falsche Frage auf Vorstandsebene lautet „Sind wir geschützt?” — darauf kann kein ehrlicher technischer Verantwortlicher mit Ja antworten. Die tragfähigeren Fragen drehen sich stattdessen um Nachweisbarkeit: ob sich die kritischen Anlagen und ihre Abhängigkeiten benennen lassen, ob sich Zugriffsrechte und die dazugehörigen Kontrollen belegen lassen, ob sich ein Vorfall an einem einzelnen Standort oder bei einem einzelnen Lieferanten eindämmen lässt, ob sich der Betrieb unter betrieblichem Druck sicher wiederherstellen lässt, ob sich Governance gegenüber Kunden und Aufsichtsbehörden zeigen lässt, und ob weiter modernisiert werden kann, ohne unkontrolliertes Risiko aufzubauen. Im Kern geht es nicht darum, ob Cyberrisiko existiert — das tut es unweigerlich. Es geht darum, ob die Organisation so aufgestellt ist, dass sie eine Störung auffangen kann, ohne dass der Betrieb zusammenbricht. Wer diese Fragen einmal im Jahr im Rahmen der Investitionsplanung ehrlich beantwortet, verschafft sich damit zugleich ein belastbareres Argument für das nächste Sicherheitsbudget als jede abstrakte Risikokennzahl allein.
11. Schlussfolgerung
Industrie 4.0 hat Geschwindigkeit, Transparenz, Automatisierung und datengestützte Entscheidungen versprochen und geliefert. Sie hat zugleich eine unbequeme Wahrheit offengelegt: Je intelligenter eine Fabrik wird, desto gefährlicher wird unkontrolliertes Vertrauen. Das ist die zentrale Lehre der Cybersicherheit im Jahr 2026. Eine verteidigungsfähige Fabrik ist nicht die mit den meisten Dashboards oder KI-Etiketten, sondern die, die auf disziplinierter Architektur beruht, ihre Anlagen kennt, Vertrauen begrenzt, Fernzugriff regelt, durchdacht segmentiert, Software-Abhängigkeiten versteht und Wiederherstellung ehrlich plant — und die Betrieb, Engineering und Sicherheit zusammenführt, statt diese Bereiche getrennt zu behandeln. Wer das versteht, digitalisiert nicht nur mit weniger Risiko, sondern schneller, glaubwürdiger gegenüber Kunden und mit mehr Kontrolle über die Konsequenzen eines vernetzten Betriebs. Das gilt unabhängig von der Werksgröße: Auch ein einzelnes Mittelstandswerk mit einem kleinen IT-Team profitiert von derselben Reihenfolge — Sichtbarkeit vor Kontrolle, Kontrolle vor Automatisierung. Wer diese Denkweise nicht übernimmt, verwechselt weiter Konnektivität mit Reife — und das wird 2026 zu einem teuren Irrtum.
Arjun aktualisiert am 06 Mar 2026, 08:12AM
This is one of the better explanations I’ve seen of why OT cybersecurity is really an operating-model issue now. The point about unmanaged remote access being the quietest but most dangerous exposure matches what we see across multi-site plants.Lena aktualisiert am 06 Mar 2026, 10:01AM
Agreed. We spent two years improving threat detection, but our biggest control gap was still vendor connectivity. Once we added approvals, time-bounded sessions, and proper logging, the entire risk discussion changed.Tobias aktualisiert am 06 Mar 2026, 01:44PM
The distinction between “connected” and “defensible” is excellent. A lot of leadership teams still assume digital maturity and security maturity move together. They don’t.Meera aktualisiert am 07 Mar 2026, 09:18AM
The section on architecture visibility is especially important. In our case, the biggest blocker was not tooling but the fact that no single team owned the authoritative OT asset map across plants, gateways, engineering laptops, and support paths.Daniel aktualisiert am 07 Mar 2026, 11:26AM
That’s exactly the governance gap many firms underestimate. Until ownership is explicit, every risk conversation stays theoretical.Felix aktualisiert am 07 Mar 2026, 03:52PM
Useful treatment of Zero Trust. Too many articles either oversell it as a product or dismiss it as irrelevant for manufacturing. Framing it as blast-radius reduction is much more practical.Kavya aktualisiert am 08 Mar 2026, 08:37AM
The compliance angle is timely. Customers increasingly ask us to prove process discipline, not just say that we take cybersecurity seriously. Evidence-backed governance is becoming part of commercial credibility.Jonas aktualisiert am 08 Mar 2026, 12:15PM
Yes, and procurement teams are now asking sharper questions on supplier access, patch handling, and software transparency. Security posture is showing up earlier in the deal cycle.Nikhil aktualisiert am 09 Mar 2026, 09:03AM
The AI section is refreshingly grounded. AI helps, but it cannot compensate for flat networks, weak identity controls, or poor recovery planning. That sequence you outlined should be pinned in every OT program office.Greta aktualisiert am 10 Mar 2026, 02:21PM
What stood out for me was the focus on data integrity, not just downtime. In smart factories, corrupted trust in historian data, quality records, or process context can be just as disruptive as a full shutdown.Omar aktualisiert am 11 Mar 2026, 10:46AM
This should be required reading for boards reviewing smart factory investment plans. The real question is not whether a plant is digitizing, but whether it can absorb cyber disruption without operational collapse.Hannah aktualisiert am 11 Mar 2026, 01:08PM
Exactly. The strongest takeaway here is that cybersecurity is no longer the tax paid for modernization. It is the condition that makes modernization scalable.